Souveraineté Numérique et Cybersécurité Des Infrastructures Critiques : La Nouvelle Guerre Invisible
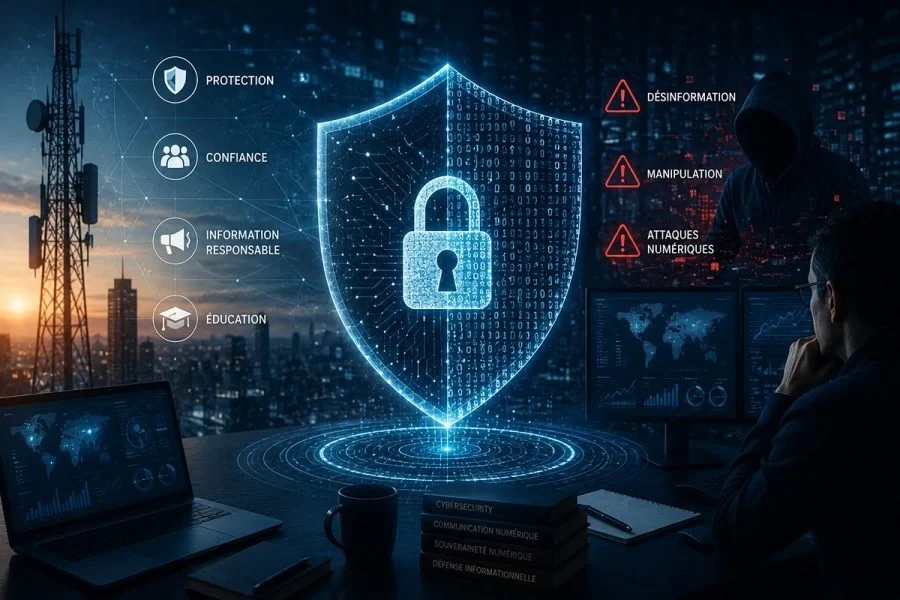
En ce mois de septembre 2026, la notion de souveraineté ne se mesure plus uniquement à l'aune des frontières terrestres ou de la puissance des armées conventionnelles. La sécurité des nations repose désormais sur la résilience de leur espace numérique et la protection de leurs infrastructures d'importance vitale. Alors que la numérisation des services publics, des réseaux de distribution d'énergie, des systèmes de santé et des flux financiers atteint un niveau d'intégration sans précédent, la menace cyber s'est métamorphosée. Elle est passée de la délinquance opportuniste à des opérations de déstabilisation d'État hautement sophistiquées, menées par des groupes sponsorisés ou des syndicats du crime opérant dans l'ombre d'acteurs géopolitiques majeurs.
La vulnérabilité systémique des réseaux d'eau, d'énergie et de santé
La multiplication des attaques par rançongiciel (ransomware) ciblant les hôpitaux, les centrales électriques et les réseaux de distribution d'eau potable a mis en lumière la vulnérabilité des systèmes de contrôle industriel (SCADA). Ces installations, souvent conçues à une époque où l'isolation physique tenait lieu de sécurité, sont aujourd'hui interconnectées aux réseaux mondiaux pour des raisons d'optimisation opérationnelle et de télémaintenance, ouvrant ainsi des brèches critiques.
En 2026, la neutralisation temporaire d'un nœud logistique portuaire ou d'un poste de transformation électrique par un logiciel malveillant n'est plus une hypothèse d'école, mais une réalité à laquelle les agences nationales de sécurité informatique doivent faire face quotidiennement. Les conséquences ne sont plus seulement financières : elles mettent directement en danger la vie humaine, interrompent les chaînes de ravitaillement alimentaire et paralysent le fonctionnement régalien des États, transformant le cyberespace en un théâtre de conflictualité permanente sous le seuil d'affrontement déclaré.
Le cadre réglementaire NIS 2 et l'impératif du « Zero Trust »
Pour contrer cette vulnérabilité structurelle, l'Union européenne et ses alliés stratégiques ont durci de manière drastique leur arsenal législatif avec la mise en œuvre intégrale de la directive NIS 2 et des protocoles de résilience opérationnelle. Désormais, les entreprises publiques et privées opérant dans des secteurs essentiels sont soumises à des obligations strictes de résultat en matière de sécurité numérique, sous peine de sanctions financières équivalentes à celles du RGPD.
L'architecture de sécurité par défaut s'appuie désormais sur le modèle « Zero Trust » (ne jamais faire confiance, toujours vérifier). Chaque accès à un composant du réseau, qu'il s'agisse d'un employé sur site ou d'un prestataire tiers à distance, exige une authentification multifacteur robuste, un chiffrement de bout en bout des données en transit et au repos, ainsi qu'une micro-segmentation stricte des réseaux. Cette approche compartimentée vise à empêcher la progression latérale d'un attaquant s'il parvient à compromettre un premier point d'entrée.
La quête complexe du Cloud Souverain et de l'indépendance technologique
Au-delà de la défense opérationnelle, la souveraineté numérique pose la question fondamentale du stockage et du traitement des données sensibles des États et des entreprises stratégiques. La domination quasi-monopolistique des géants technologiques extra-européens sur le marché du traitement informatique à distance (Cloud) soumet les acteurs continentaux à des lois extraterritoriales et à des risques d'interruption de service en cas de litige diplomatique.
La concrétisation de solutions de Cloud souverain et d'infrastructures de calcul de haute performance développées sur le sol européen constitue l'un des chantiers prioritaires de cette fin d'année 2026. L'objectif n'est pas de fermer les frontières numériques par un protectionnisme stérile, mais de garantir l'émergence d'alternatives technologiques crédibles, conformes aux exigences de confidentialité locales, et prémunies contre toute ingérence politique ou espionnage industriel étranger.
L'intelligence artificielle comme arme offensive et bouclier défensif
La confrontation cyber entre attaquants et défenseurs est désormais arbitrée par l'intelligence artificielle. Les groupes criminels et les services de renseignement adverses utilisent des modèles de langage avancés pour générer des campagnes d'hameçonnage (phishing) d'une précision psychologique redoutable, capables d'imiter parfaitement la voix ou le style rédactionnel de dirigeants. Ils exploitent également l'IA pour détecter de manière automatisée les vulnérabilités non corrigées dans les logiciels avant même que les éditeurs ne puissent publier un correctif.
En riposte, les centres d'opérations de sécurité (SOC) s'appuient sur des agents algorithmiques défensifs capables d'analyser des milliards d'événements réseau par seconde, d'identifier les anomalies de comportement trahissant une intrusion et d'isoler automatiquement les serveurs compromis en quelques millisecondes. Dans cette course aux armements technologiques, la formation continue des experts en cybersécurité et la coopération internationale entre agences gouvernementales demeurent le maillon humain fondamental pour préserver la confiance numérique globale.

VOUS POUVEZ AUSSI AIMER