Les Cyberattaques au Cœur de Notre Vie Quotidienne : Quand les Supermarchés Perdent Leurs Stocks de Frais et la Logistique Alimentaire S'Effondre
Une Vulnérabilité Invisible aux Conséquences Médiatisées et Immédiates
Pendant des années, les cyberattaques majeures ont été perçues par le grand public comme des événements lointains, confinés aux univers abstraits des banques d'affaires, des agences gouvernementales de renseignement ou des multinationales du logiciel. Cependant, en ce mois d'octobre 2026, la réalité du risque informatique s'impose de manière brutale et très concrète dans le quotidien de millions de citoyens français et européens. La paralysie soudaine et simultanée des systèmes d'information de plusieurs grandes enseignes de la distribution alimentaire a provoqué un choc sans précédent : l'effondrement des chaînes logistiques d'approvisionnement en produits frais, la perte irrémédiable de milliers de tonnes de denrées périssables et la fermeture forcée de centaines de supermarchés et d'hypermarchés à travers l'ensemble du territoire national.
L'attaque, orchestrée par un groupe de cybercriminels hautement structuré opérant via des variantes sophistiquées de rançongiciels (ransomware), n'a pas seulement ciblé les bases de données financières des sièges administratifs. Elle a visé avec une précision chirurgicale le cœur battant du commerce moderne : les progiciels de gestion intégrés (ERP) qui pilotent la chaîne du froid, la traçabilité des lots, l'approvisionnement automatisé des linéaires et la gestion des caisses enregistreuses en magasin. En bloquant l'accès aux serveurs centraux qui régulent les températures des entrepôts frigorifiques et l'ordonnancement des camions de livraison, les pirates informatiques ont déclenché une crise d'approvisionnement en chaîne, révélant au grand jour la fragilité extrême d'une société hyper-digitalisée où le moindre dysfonctionnement logiciel peut entraîner des pénuries alimentaires physiques en moins de vingt-quatre heures.
L'Anatomie d'un Dépérissement Logistique : Du Bogue Serveur à la Poubelle de la Grande Distribution
Pour comprendre l'ampleur du désastre qui touche les rayons des supermarchés, il convient de suivre le parcours d'une altération de données au sein d'une chaîne logistique moderne opérant en flux tendu. Lorsqu'une cyberattaque par rançongiciel parvient à s'infiltrer dans le réseau informatique d'un géant de la distribution – souvent à travers une faille de sécurité non corrigée chez un sous-traitant logistique ou une campagne de hameçonnage (phishing) ciblant un employé –, le logiciel malveillant chiffre l'intégralité des systèmes de gestion des stocks. Instantanément, les gestionnaires d'entrepôts perdent la visibilité sur la composition des palettes, les dates limites de consommation (DLC) et les destinations des flux de marchandises.
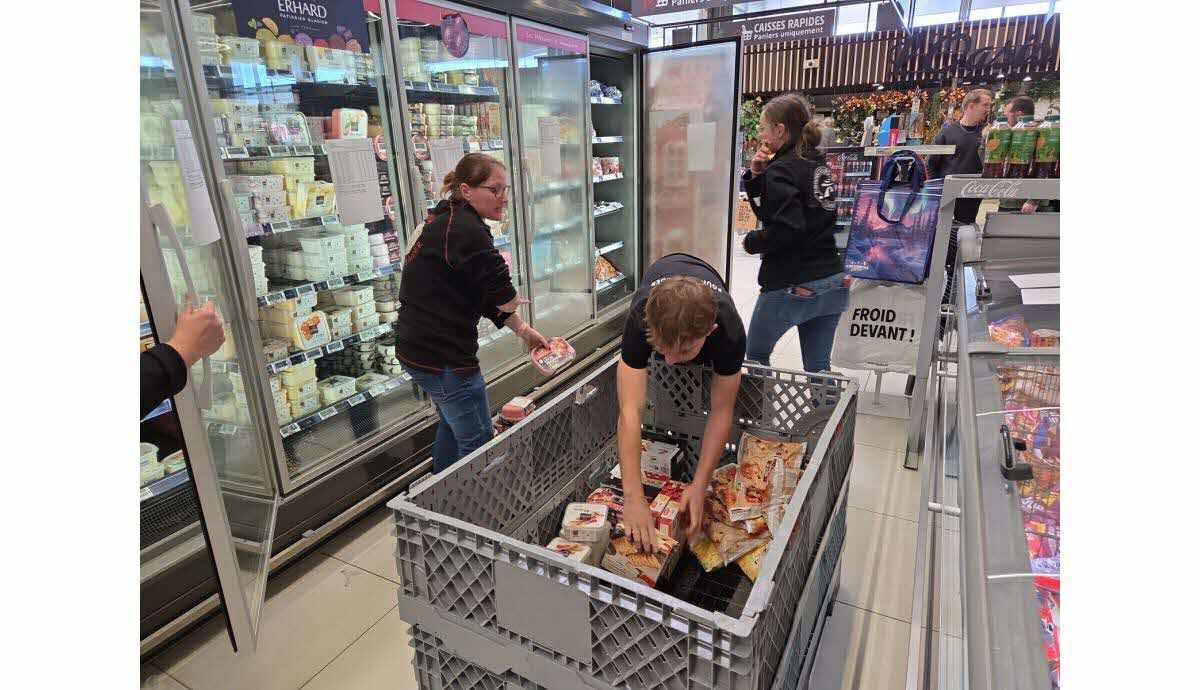
Plus grave encore, la gestion automatisée de la chaîne du froid se trouve immédiatement compromise. Les capteurs connectés (IoT) qui régulent la température des chambres froides et des camions frigorifiques cessent de communiquer avec les unités centrales. Par mesure de précaution sanitaire et réglementaire, face à l'impossibilité de garantir que la chaîne du froid n'a pas été rompue au cours des heures d'interruption du système, les directions de la sécurité sanitaire imposent la destruction pure et simple de milliers de tonnes de viandes, de poissons, de produits laitiers et de plats préparés. Des dizaines de millions d'euros de produits frais se trouvent ainsi jetés aux ordures en l'espace de quelques jours, provoquant un gâchis alimentaire monumental et une perte financière catastrophique pour les enseignes comme pour les producteurs agricoles en amont.
Dans les magasins physiques, les scènes de désolation rappellent aux consommateurs la précarité des flux logistiques contemporains. Les rayons de produits frais présentent une vacuité totale, balisés par des affiches d'excuses laconiques évoquant une "panne informatique nationale". Les terminaux de paiement électronique (TPE) et les caisses automatiques connaissant des pannes intermittentes, les rares magasins demeurés ouverts sont contraints de refuser les paiements par carte bancaire ou applications mobiles, réclamant des règlements en espèces qui prennent au dépourvu une population désormais déshabituée de la monnaie physique. Cette combinaison de rayons vides et de blocages monétaires crée un climat d'anxiété et de panique au sein de la population, poussant certains consommateurs à effectuer des achats d'impulsion et des stocks de précaution sur les produits secs (pâtes, riz, conserves), ce qui propage la pénurie à l'ensemble du magasin.
Les Failles d'un Modèle Industriel Fondé sur le Flux Tendu et la Centralisation
Cette crise sans précédent met en lumière les dérives structurelles d'un modèle économique poussé à son paroxysme d'efficience financière au détriment de la résilience opérationnelle. Depuis trois décennies, la grande distribution a progressivement éliminé les stocks de sécurité volumineux au profit du modèle du "juste-à-temps". Dans cette organisation en flux tendu, un magasin ne conserve dans ses réserves arrière que quelques heures de ventes d'avance, comptant sur la rotation incessante d'une flotte de camions géolocalisés et guidés par des algorithmes d'optimisation de trajet. Ce système d'une fluidité remarquable en temps normal s'avère d'une vulnérabilité mortelle dès lors que le cerveau numérique qui l'irrigue est frappé de paralysie.
La centralisation excessive des systèmes d'information constitue le second maillon faible identifié par les experts en cybersécurité. En regroupant la gestion de centaines de magasins au sein d'une infrastructure en nuage (cloud) unique pour rationaliser les coûts de maintenance informatique, les acteurs de la distribution ont créé des points de défaillance uniques (Single Point of Failure). Une unique intrusion réussie au niveau central permet d'éteindre simultanément des centaines de points de vente répartis sur tout un territoire national. De plus, la multiplication des objets connectés d'entrée de gamme déployés dans les magasins – étiquettes électroniques, caméras de surveillance, thermomètres intelligents – a élargi de manière exponentielle la surface d'attaque offerte aux pirates informatiques, sans que les investissements de protection en cybersécurité n'aient progressé à un rythme équivalent.
Riposte Nationale, Responsabilité des Entreprises et Nouvelle Hygiène Numérique
Face à la gravité de la situation, l'Agence Nationale de la Sécurité des Systèmes d'Information (ANSSI) et le ministère de l'Économie ont activé une cellule de crise interministérielle d'urgence pour prêter main-forte aux équipes techniques des distributeurs impactés. L'enjeu dépasse désormais la simple querelle commerciale entre acteurs privés : il touche directement à la sécurité nationale, à la souveraineté alimentaire et au maintien de l'ordre public. Des protocoles de réquisition de moyens logistiques de secours et des aides financières d'urgence sont mis en place pour soutenir la filière agricole, directement touchée par l'interruption des commandes de la grande distribution.
Cette crise marque un tournant irréversible dans la perception du risque cyber par le monde des affaires et les pouvoirs publics. La grande distribution, au même titre que les réseaux de distribution d'eau, d'électricité ou de santé, est désormais sommée par la législation de se conformer aux normes de sécurité les plus strictes imposées aux Opérateurs de Services Essentiels (OSE). Cela implique l'obligation d'isoler hermétiquement les systèmes de gestion de la chaîne du froid et de la travisabilité sanitaire des réseaux administratifs généraux, la mise en place de procédures manuelles de dégradation élégante permettant de maintenir la vente minimale en magasin même en cas de coupure informatique globale, et la constitution de sauvegardes de données déconnectées (air-gapped) prémunies contre tout chiffrement malveillant.
Pour les citoyens, cette épreuve agit comme une prise de conscience brutale des dépendances cachées qui conditionnent leur niveau de vie quotidien. La cyberattaque contre la grande distribution démontre que la sécurité de notre approvisionnement alimentaire ne dépend plus uniquement du labeur des agriculteurs ou du bon état des routes, mais tout autant de la robustesse des lignes de code qui protègent nos serveurs informatiques. La cyberdéfense n'est plus une affaire réservée aux militaires et aux informaticiens : elle s'impose comme une composante essentielle de la sécurité quotidienne de chaque citoyen au XXIe siècle.

VOUS POUVEZ AUSSI AIMER


